Sauvegarde contre les rançongiciels. Une copie hors d’atteinte.
Oui, une sauvegarde protège d’un rançongiciel, à condition qu’au moins 1 copie reste hors ligne, déconnectée de tout réseau, et que sa restauration ait été testée. Une copie impossible à modifier renforce la protection.
Une sauvegarde restée branchée au réseau peut être chiffrée ou détruite en même temps que le reste. Aucune solution ne rend une entreprise invulnérable. Une bonne sauvegarde permet de repartir sans payer.
Le coffre Titan et le cloud Ekup
Les 2 solutions de RLS, qui se complètent.
Le coffre de sauvegarde Titan, fabriqué en France par Eukles, garde une copie dans vos locaux, dans un boîtier conçu pour résister aux risques majeurs.
La sauvegarde en cloud Ekup place une copie dans un data center situé en France. Les données y sont chiffrées en AES 256, et plusieurs versions de chaque fichier sont conservées.
Associés, ils donnent une copie sur place et une copie hors des murs. Un conseiller RLS vérifie avec vous comment chaque copie est isolée du réseau, et à quel rythme tester la restauration.
RLS intervient à Montpellier, dans l’Hérault, le Gard et en Occitanie.
En cas d’attaque
Les bons gestes, d’après cybermalveillance.gouv.fr.
- Débranchez du réseau les machines touchées et coupez l’accès à internet. Ne les éteignez pas, elles gardent des traces utiles à l’enquête.
- Débranchez aussi les sauvegardes encore connectées au réseau, pour éviter leur destruction.
- Ne payez pas la rançon. Rien ne garantit le retour des données.
- Contactez votre prestataire informatique, ou rendez-vous sur 17Cyber.
- Déposez plainte avant de réinstaller. La loi l’exige dans les 72 heures suivant la découverte de l’attaque pour être indemnisé par une assurance cyber.
- Prévenez votre assureur. Si des données personnelles ont pu être consultées, modifiées ou détruites, le RGPD impose de notifier la violation à la CNIL dans les 72 heures.
- Restaurez à partir d’une sauvegarde saine, une fois la porte d’entrée de l’attaque trouvée et fermée.
L’aide officielle aux victimes passe par 17cyber.gouv.fr.
Questions sur les rançongiciels
Oui, une sauvegarde protège d’un rançongiciel, à condition qu’au moins 1 copie reste hors ligne, déconnectée de tout réseau, et que sa restauration ait été testée. Une copie impossible à modifier renforce la protection. Une sauvegarde restée branchée au réseau peut être chiffrée elle aussi.
Un dossier synchronisé ne suffit pas comme sauvegarde. Il recopie aussi les fichiers chiffrés par un rançongiciel, qui remplacent alors les bons. Il faut une copie séparée, conservée en plusieurs versions.
Cybermalveillance.gouv.fr recommande de ne pas payer la rançon. Le paiement ne garantit pas le retour des données et finance les attaquants.
En cas de rançongiciel, contactez votre prestataire informatique ou rendez-vous sur 17Cyber, à l’adresse 17cyber.gouv.fr. Déposez ensuite plainte, et prévenez votre assureur.
La règle 3-2-1, recommandée par l’ANSSI, demande 3 copies distinctes des données, dont 2 sauvegardes sur des supports différents, et 1 copie hors ligne.
Sources
Les recommandations citées viennent des autorités françaises de la cybersécurité.
ANSSI, Fondamentaux de la sauvegarde des systèmes d’information. Recommandations R11 et R12, version 1.1. Règle 3-2-1, sauvegarde hors ligne, tests de restauration.
Cybermalveillance.gouv.fr, fiche réflexe rançongiciels. Définition et gestes en cas d’attaque.
Cybermalveillance.gouv.fr, les sauvegardes. Sauvegarde déconnectée et vérification de la restauration.
RGPD, article 33, notification d’une violation de données à la CNIL. Délai de 72 heures, et cas où la notification s’impose.
Loi n° 2023-22 du 24 janvier 2023, article 5 (article L12-10-1 du Code des assurances). Plainte dans les 72 heures pour être indemnisé.
Des sauvegardes à l’épreuve d’une attaque ?
Un conseiller RLS fait le point sur vos sauvegardes actuelles et recommande le coffre, le cloud ou les 2.
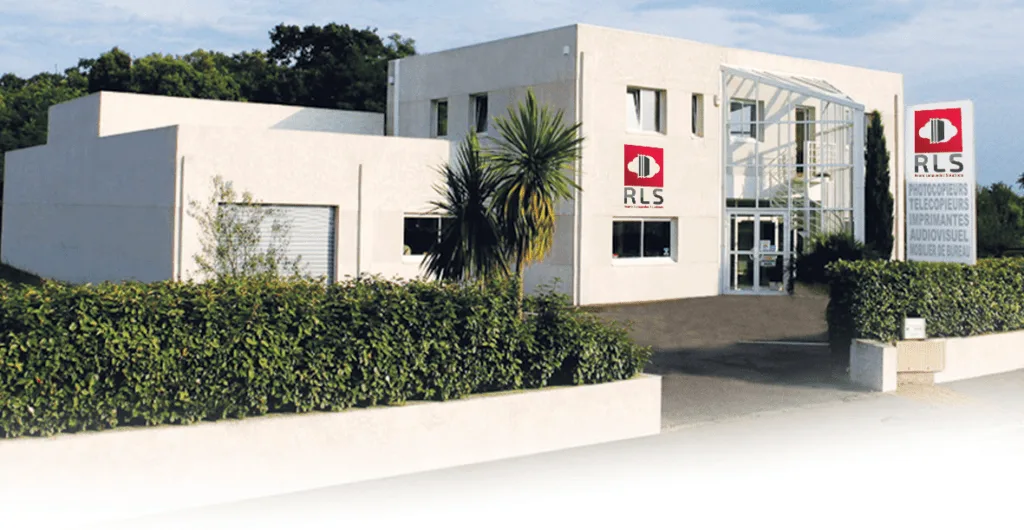
RLS, Fréjorgues Ouest, 149 rue Charles Lindbergh, 34130 Mauguio, près de Montpellier.
Plutôt location ou achat ?
Quel matériel vous intéresse ?